RISIKO 01
Zugriffe sind historisch gewachsen
Berechtigungen, Service-Konten und externe Zugänge sind breiter oder dauerhafter als nötig.
Security, die sich belegen lässt
Für SaaS- und Softwareunternehmen vor Audits und Enterprise-Deals
Enterprise-Kunden und Auditoren fragen nicht nur nach Richtlinien. Sie wollen sehen, wie Zugriffe, Änderungen, Daten und Vorfälle technisch kontrolliert werden. Wir machen Lücken sichtbar, bevor sie im falschen Gespräch auftauchen.
30 Minuten · direkt mit Niels · ohne Verkaufsskript
8+
Jahre Infrastruktur-Erfahrung
12x
AWS-zertifiziert
Golden
CNCF Kubestronaut
Direkt
mit dem umsetzenden Experten
Kommt Dir das bekannt vor?
Viele Teams haben sinnvolle Sicherheitsmaßnahmen. Problematisch wird es, wenn Kontrollen uneinheitlich sind oder ihr Nachweis zu viel Handarbeit benötigt.
RISIKO 01
Berechtigungen, Service-Konten und externe Zugänge sind breiter oder dauerhafter als nötig.
RISIKO 02
Logs, Konfigurationen und Verantwortlichkeiten müssen für jede Anfrage neu zusammengesucht werden.
RISIKO 03
Lange Checklisten zeigen viele mögliche Maßnahmen, aber nicht, welche Risiken zuerst Deals oder Betrieb gefährden.
Nach dem Projekt
Der Deep-Dive verbindet technische Prüfung mit Deinem konkreten Zertifizierungs- oder Kundenkontext. So entsteht eine realistische Reihenfolge statt einer endlosen Wunschliste.
Befunde sind nachvollziehbar dokumentiert und nach Risiko geordnet.
Fehlende technische Belege und wiederkehrende Handarbeit werden konkret benannt.
Maßnahmen enthalten Ziel, Priorität und einen realistischen Umsetzungspfad.
Was Du bekommst
So läuft es ab
01
SCHRITT 01
Wir klären Ziel, Umgebung und aktuellen Handlungsdruck. Danach steht fest, ob der Check wirklich passt.
02
SCHRITT 02
Ich analysiere Dokumentation, Konfiguration und Daten und spreche mit den verantwortlichen Personen.
03
SCHRITT 03
Im Abschlussgespräch ordnen wir Befunde, Aufwand und nächste Schritte gemeinsam nach Geschäftswirkung.
Das passt, wenn ...
Das passt nicht, wenn ...
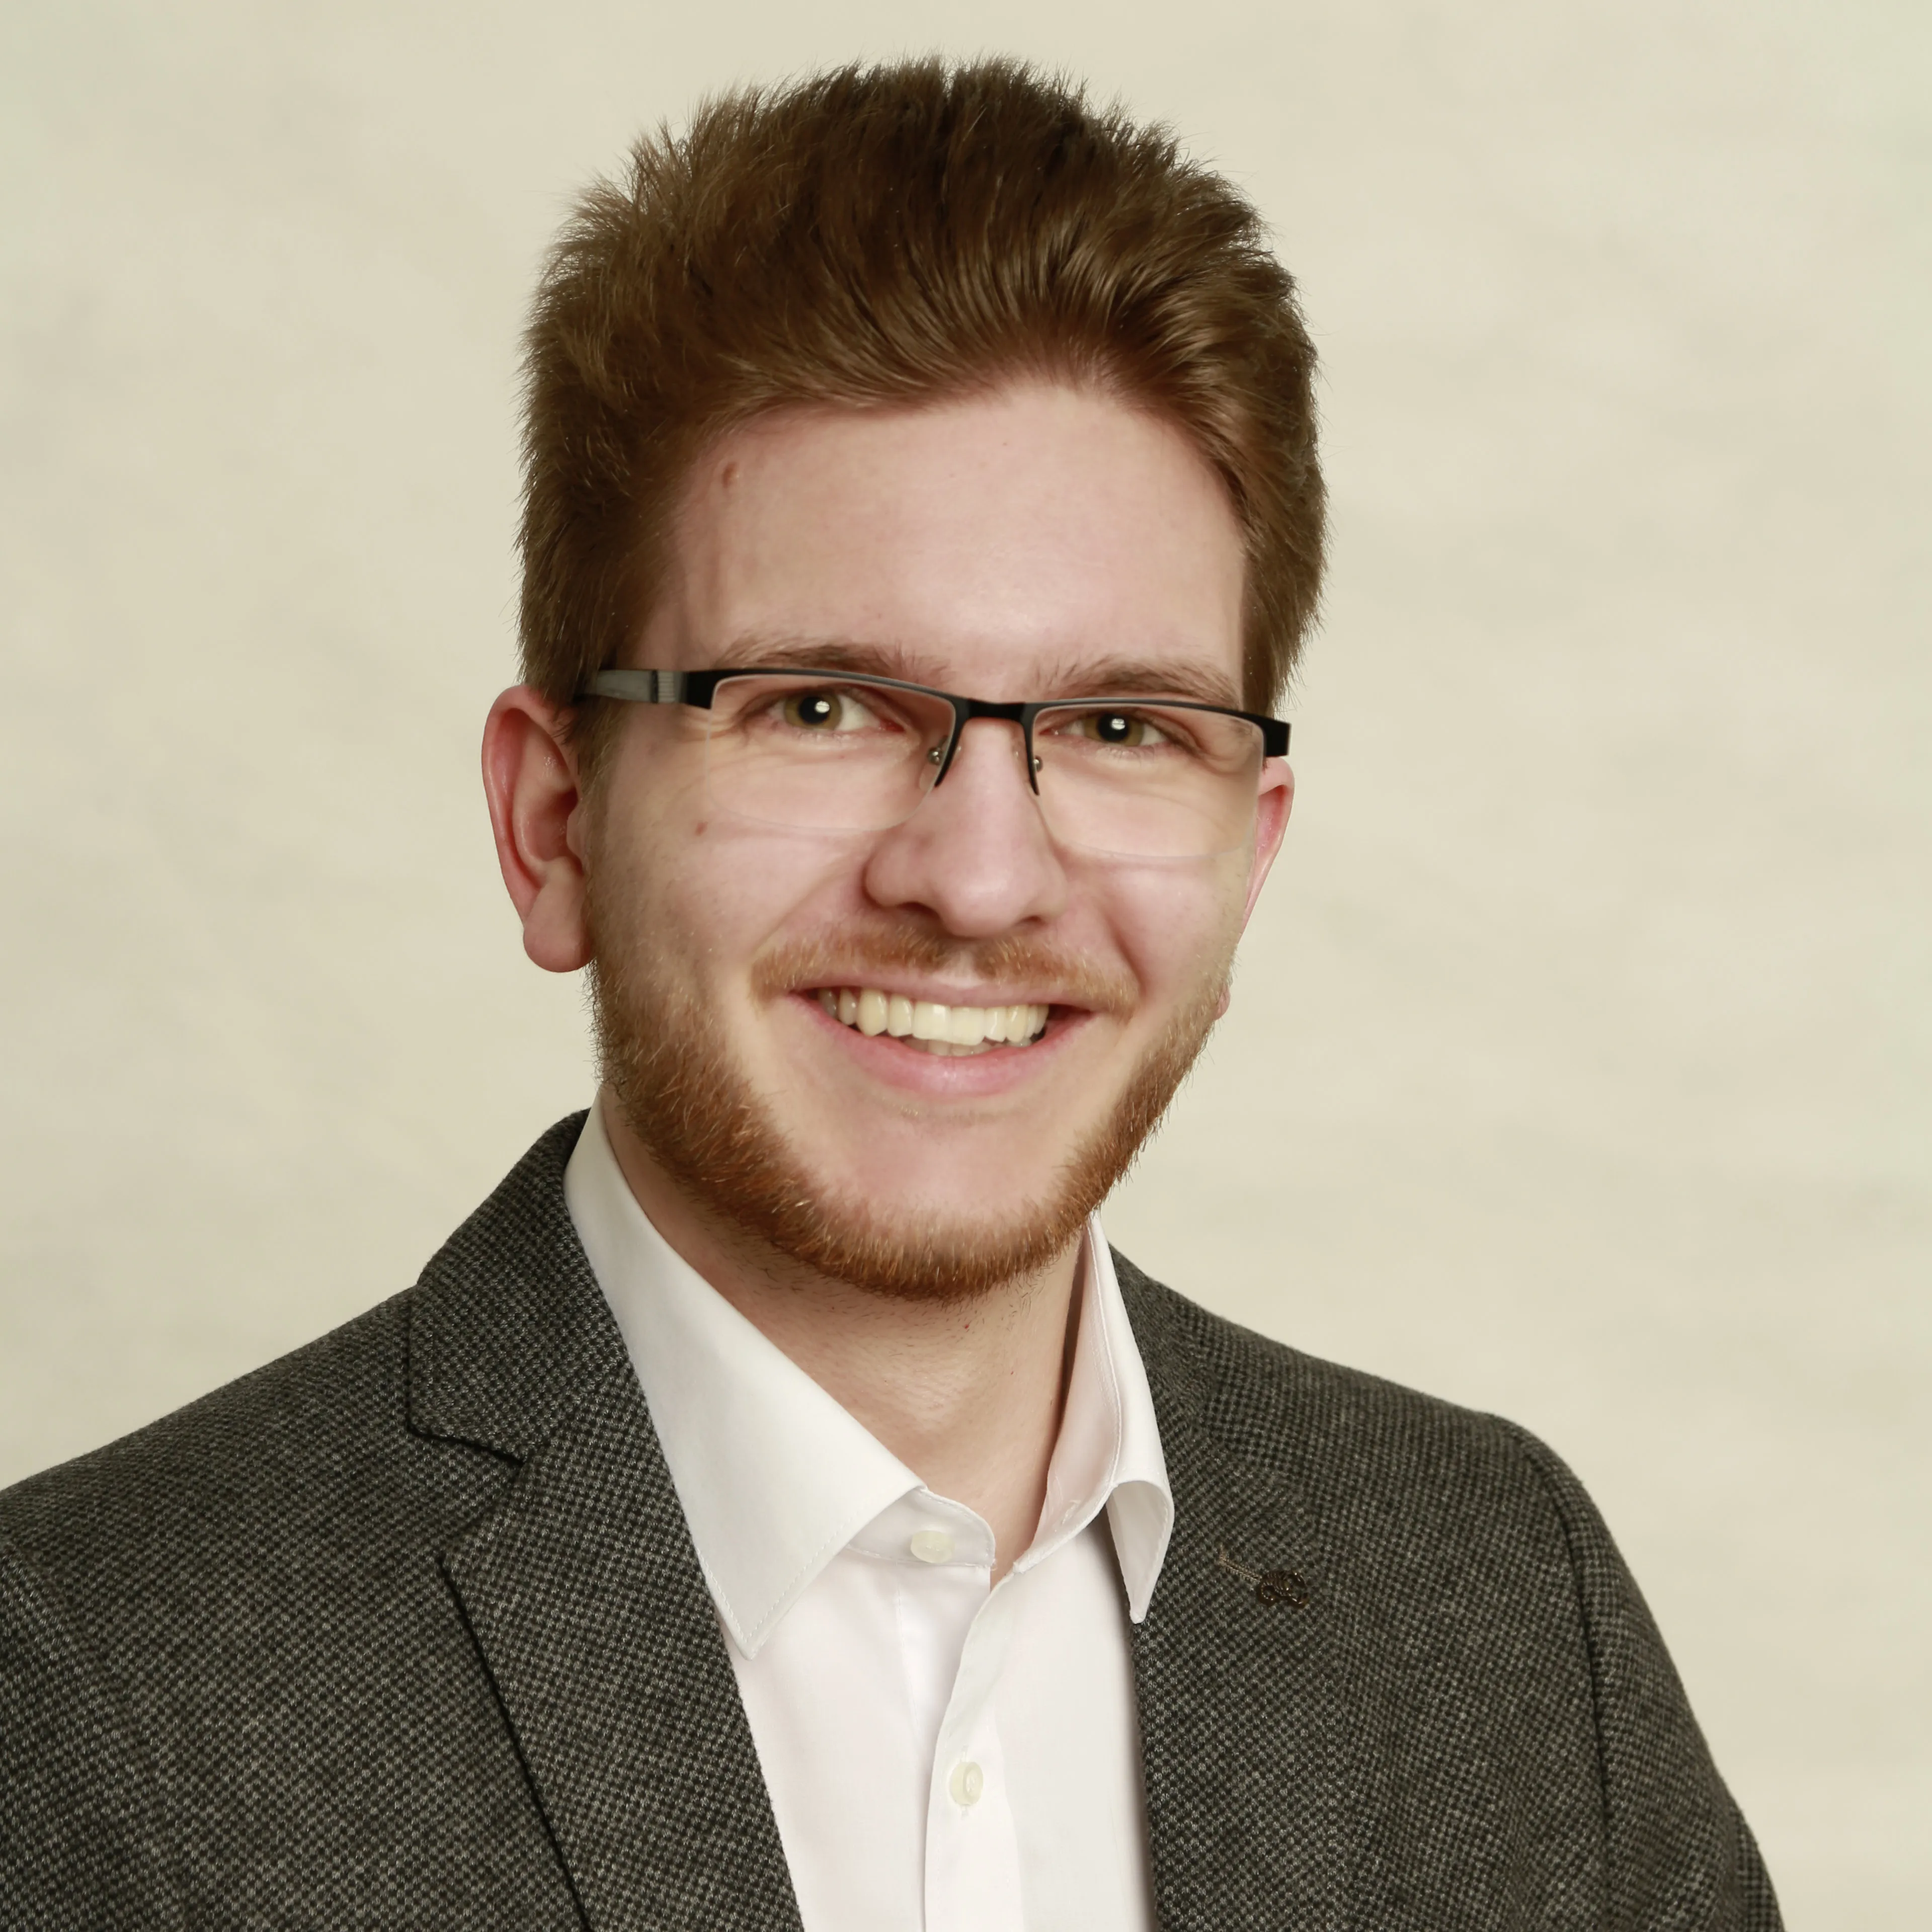
Du arbeitest direkt mit Niels
Ich bin Niels Heidbrink. Seit mehr als acht Jahren entwickle und betreibe ich Cloud-Infrastruktur für SaaS-Unternehmen, Softwarehäuser und E-Commerce, auf AWS, Azure, IONOS und Hetzner. Ich bin 12-fach AWS-zertifiziert und CNCF Golden Kubestronaut.
„Niels arbeitet äußerst strukturiert, effizient und lösungsorientiert. Er denkt über den Tellerrand hinaus, erkennt Zusammenhänge schnell und setzt Anforderungen pragmatisch und zuverlässig um.“
Häufige Fragen
Nein. Ich prüfe technische Kontrollen und Nachweise in Deiner Infrastruktur. Rechtsberatung, Managementsystem und offizielle Zertifizierung bleiben bei den dafür qualifizierten Stellen.
Ja. Bestehende Anforderungen, Findings und Nachweisformate können in den technischen Prüfumfang einfließen.
Zugriffe werden minimal und zeitlich begrenzt gestaltet. Bericht, Ablage und Löschung sensibler Informationen stimmen wir vor Beginn verbindlich ab.
Der nächste Schritt
Im kostenlosen 30-Minuten-Gespräch sprechen wir über Deine Situation. Wenn das nicht der richtige nächste Schritt ist, sage ich Dir das offen.
Kostenlosen Fit-Check buchenKeine Vorbereitung nötig · keine Verpflichtung
Weitere Einstiegsprojekte
EU-Cloud statt US-Cloud
Für B2B-SaaS-Unternehmen im DACH-Raum mit 10 bis 100 Mitarbeitenden, produktiv auf AWS, Azure oder Google Cloud
Raus aus der US-Cloud, rein in eine EU-Cloud: EU-Cloud-Check in zwei Wochen, Umzug in 8 bis 12 Wochen mit Rückweg, danach Betrieb mit Wartung am Abend. Alles liegt als Code bei Dir.
Umfang & Ablauf ansehenWeniger Sonderfälle. Sicherere Releases.
Für Softwarehäuser und ISVs mit wachsenden Kundenumgebungen
Finde heraus, welche Standards für Kundenumgebungen und Deployments Dir am meisten Arbeit sparen, damit neue Releases und Projekte nicht jedes Mal bei null beginnen.
Umfang & Ablauf ansehenKubernetes unter Kontrolle
Für B2B-SaaS-Unternehmen mit produktiven Kubernetes-Workloads
Erkenne Betriebs-, Sicherheits- und Kostenrisiken in Deiner Kubernetes-Plattform und erhalte einen priorisierten Maßnahmenplan.
Umfang & Ablauf ansehen© 2026 dthn Technology Estonia OÜ
contact@dthn.io | +372 5898 9763
Registernummer: 17157148 | USt-IdNr.: EE102917729